KB Flooris Ploi - Infisical env file
Momenteel heeft Infisical geen native integratie met Ploi zoals ze met Forge hebben, dus om alsnog de .env file op te halen uit Infisical, kunnen we de Infisical CLI gebruiken.
We zullen hiervoor de deployment script aanpassen, zodat bij een deploy ook direct de environment file wordt bijgewerkt.
Setup
Service token aanmaken
Een service token is een API token die toegang geeft tot specifieke resources binnen een Infisical project. Dit is niet alleen gelimiteerd op project basis, maar ook voor welke omgeving (development, test, production) hij het mag lezen.
Om een service token aan te maken, ga binnen Infisical naar een project toe en klik op Access Management en dan Service Tokens.
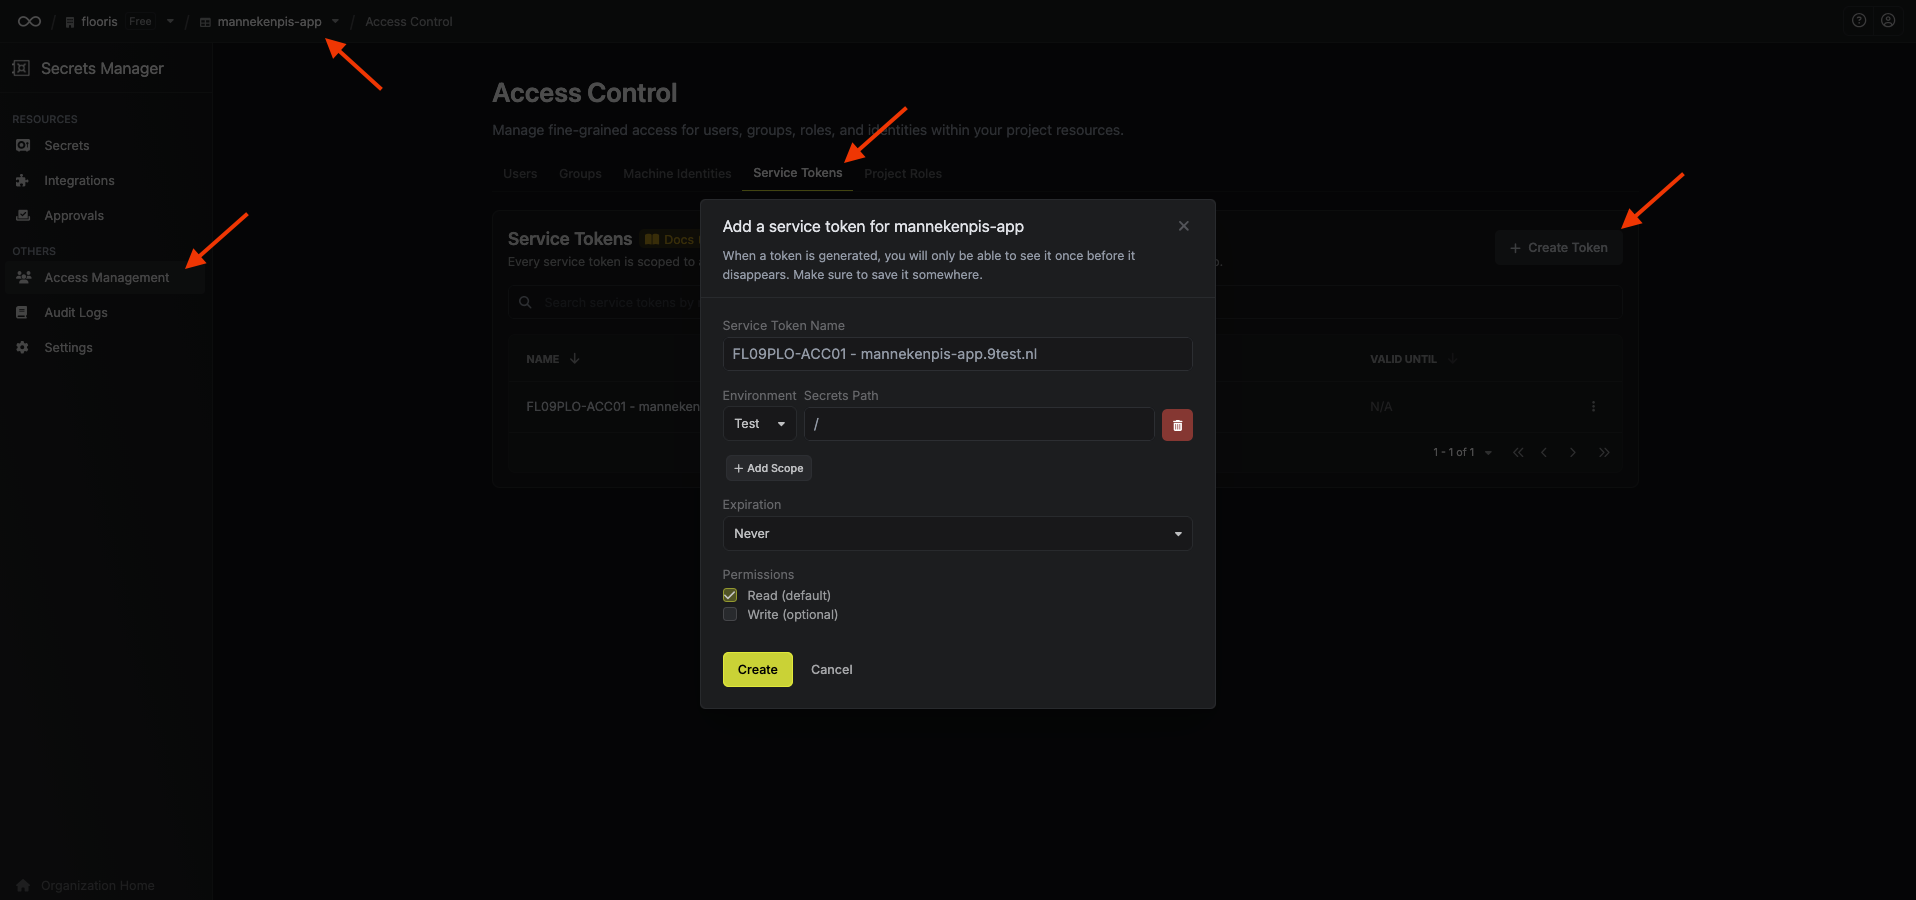
Hieronder een voorbeeld configuratie:
| Veld | Waarde |
|---|---|
Service token name |
FL09PLO-ACC01 - mannekenpis-app.9test.nl |
Environment |
Test |
Secrets Path |
/ (Alles binnen dat Infisical project) |
Expiration |
Never |
Permissions |
Read |
Deployment script
Nu de token klaar staat, kunnen we het deployment script bijwerken om automatisch de environment file te exporteren.
Voorbeeld implementatie
cd /home/mannekenpis/mannekenpis-app.9test.nl

git pull origin development

# Get the environment file from Infisical
docker run --rm \
  -e INFISICAL_API_URL="https://XXXXXXX.XXXXXXXXX.XXX" \
  -e INFISICAL_TOKEN="st.XXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXX" \
  -v "$(pwd):/app" \
  infisical/cli:0.43.46 \
  export \
    --format=dotenv \
    --projectId "XXXXXXXXXXXXXXXXXXXXXX" \
    --env "test" \
    --output-file=/app/.env

# Do the rest of your deployment here
Als je nu de deployment script opslaat en een deployment start, zou hij automatisch de environment file moeten ophalen.
Plain secret credentials?!?!
Het klopt dat de API credentials naar Infisical "plain" in de deployment script staan.
Hier hebben we dieper naar gekeken en de conclusie hieruit is dat het niet onveiliger is dan puur Ploi gebruiken. Volgens Ploi slaan ze het encrypted op.
Verder is het ook mogelijk om via Ploi de environment file te bekijken, waardoor het niet onveiliger wordt door een token die in de deployment script staat. Het is maar 1 klik en Ploi overhandigd direct de hele environment file.